Domain sd-adapter.de kaufen?
Wir ziehen mit dem Projekt
sd-adapter.de um.
Sind Sie am Kauf der Domain
sd-adapter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sd-adapter.de kaufen?
Ja, Hacks von Exploit Play sind legal.
Ja, Hacks von Exploit Play sind legal. Exploit Play ist eine Plattform, die Tools und Hacks für Spiele anbietet, die von den Entwicklern genehmigt wurden. Solange die Nutzung dieser Hacks innerhalb der vom Spielentwickler festgelegten Richtlinien erfolgt, ist es legal, sie zu verwenden. Es ist jedoch wichtig, die Nutzungsbedingungen der Spiele zu beachten, um sicherzustellen, dass keine Regeln verletzt werden. **
In welcher Folge schläft Hayley and Klaus?
In welcher Folge schläft Hayley and Klaus? In der sechsten Folge der vierten Staffel von "The Originals" schlafen Hayley und Klaus miteinander. Dies geschieht, nachdem sie eine emotionale Unterhaltung über ihre Vergangenheit und ihre gemeinsame Tochter Hope hatten. Die Nähe zwischen den beiden Charakteren wird in dieser Szene besonders deutlich, da sie sich gegenseitig Trost spenden und sich ihrer starken Verbindung bewusst werden. Diese intime Szene markiert einen Wendepunkt in ihrer Beziehung und hat Auswirkungen auf die Handlung der Serie. Fans der Show erinnern sich oft an diese bewegende Szene zwischen Hayley und Klaus. **

Ähnliche Suchbegriffe für Gebeshuber-Klaus-Exploit
Top-Angebote
Produkte zum Begriff Gebeshuber-Klaus-Exploit:
-
Radovich:Marine Exploration and Exploit, Fachbücher von Violeta S RadovichDas Fachbuch 'Radovich: Marine Exploration and Exploit' bietet eine tiefgehende Analyse der umweltrechtlichen Regulierung im Bereich der maritimen Exploration und Ausbeutung von Kohlenwasserstoffen. Es untersucht die internationalen, regionalen und nationalen Rahmenbedingungen, wobei ein besonderer Fokus auf die Integration verschiedener Rechtsgebiete wie Seerecht, Umweltrecht und Menschenrechte gelegt wird. Die Autorin Violeta S. Radovich nutzt den Ansatz der normativen Integration, um die Wechselwirkungen zwischen den unterschiedlichen Rechtsordnungen kritisch zu beleuchten. Anhand historischer Entwicklungen und bedeutender Ereignisse, wie den Ölkatastrophen der Deepwater Horizon und Montara, werden die Lehren aus vergangenen Unfällen herausgearbeitet und Empfehlungen für zukünftige politische Massnahmen formuliert. Das Buch bietet einen umfassenden Überblick über die evolutionären Veränderungen im internationalen Recht und beleuchtet auch Konventionsentwürfe, die bislang nicht in Kraft getreten sind. Es richtet sich an Fachleute und Wissenschaftler, die sich mit der Regulierung und Governance der maritimen Umwelt auseinandersetzen. Die kritische Analyse der offiziellen Berichte zu maritimen Unfällen liefert wertvolle Einsichten in die bestehenden normativen und institutionellen Rahmenbedingungen und zeigt Wege auf, wie diese verbessert werden können.42,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebeshuber, Klaus: Exploit!Exploit! , Code härten, Bugs analysieren, Hacking verstehen. Das Handbuch für sichere Softwareentwicklung , Querlenker > Sportfederung , Erscheinungsjahr: 201908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Gebeshuber, Klaus~Teiniker, Egon~Zugaj, Wilhelm, Seitenzahl/Blattzahl: 519, Themenüberschrift: COMPUTERS / General, Keyword: Fuzzing; Encapsulation; Data Validation; Architectural Risk Analysis; ASLR SEHOP; OWASP; IT-Security; Underrun; Hand-Buch lernen Grundlagen Kurse Tipps Workshops Tutorials Wissen Anleitung Training Einführung Ausbildung Beruf; Assembler; Java C Programmierung; Kryptologie, Fachschema: Informatik~Programmiersprachen~EDV / Theorie / Allgemeines, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen, Warengruppe: HC/Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 246, Breite: 180, Höhe: 35, Gewicht: 1078, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 222143644,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
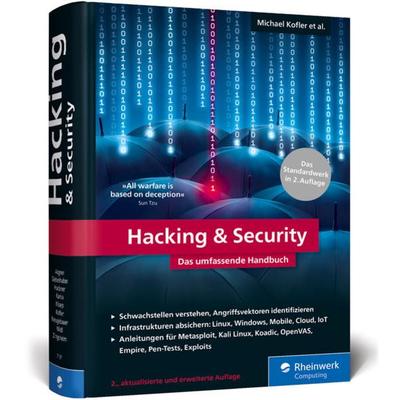
Hacking & Security, Gebundene Ausgabe von Michael Kofler,André Zingsheim,Klaus Gebeshuber,Stefan Kania,Markus Widl, RheinwerkHacking & Security, Gebundene Ausgabe Von Michael Kofler,andré Zingsheim,klaus Gebeshuber,stefan Kania,markus Widl, Rheinwerk, Seitenanzahl: 113430,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking & Security, Gebundene Ausgabe von Klaus Gebeshuber,Michael Kofler,Matthias Wübbeling,Paul Zenker,André Zingsheim, Rheinwerk Verlag,Hacking & Security, Gebundene Ausgabe Von Klaus Gebeshuber,michael Kofler,matthias Wübbeling,paul Zenker,andré Zingsheim, Rheinwerk Verlag, 978-3-367-10934-0, Seitenanzahl: 127149,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Gibt es einen Plug-and-Play WLAN USB Stick für Linux?
Ja, es gibt verschiedene WLAN USB Sticks, die Plug-and-Play unter Linux funktionieren. Ein Beispiel dafür ist der "Panda Wireless PAU05", der von vielen Linux-Distributionen unterstützt wird. Es ist wichtig, vor dem Kauf sicherzustellen, dass der WLAN USB Stick mit dem verwendeten Linux-Betriebssystem kompatibel ist. **
-
Was ist der Unterschied zwischen einem Webkit-Exploit und einem Kernel-Exploit auf der PS4?
Ein Webkit-Exploit ist ein Sicherheitslücke im Webbrowser der PS4, die es einem Angreifer ermöglicht, Code auszuführen und möglicherweise die Konsole zu hacken. Ein Kernel-Exploit hingegen ist eine Sicherheitslücke im Betriebssystemkern der PS4, die es einem Angreifer ermöglicht, tiefgreifende Änderungen am System vorzunehmen und beispielsweise nicht autorisierte Software auszuführen. Der Kernel-Exploit ist in der Regel schwerwiegender und potenziell gefährlicher, da er einen tieferen Zugriff auf das System ermöglicht. **
-
Wie funktioniert Plug and Play?
Plug and Play ist ein Konzept, bei dem Hardwaregeräte einfach an einen Computer angeschlossen werden können, ohne dass zusätzliche Treiber oder Konfigurationen erforderlich sind. Dies wird durch standardisierte Schnittstellen wie USB ermöglicht, die es dem Computer ermöglichen, das angeschlossene Gerät automatisch zu erkennen und die erforderlichen Treiber zu installieren. Auf diese Weise können Benutzer neue Geräte schnell und einfach anschließen, ohne sich um technische Details kümmern zu müssen. Plug and Play erleichtert die Verwendung von Peripheriegeräten und sorgt für eine nahtlose Integration in das Computersystem. **
-
Wie funktionieren Plug-and-Play-Adapter und welche Geräte können damit verbunden werden?
Plug-and-Play-Adapter sind Geräte, die es ermöglichen, verschiedene elektronische Geräte miteinander zu verbinden, ohne dass zusätzliche Treiber oder Konfigurationen erforderlich sind. Sie funktionieren, indem sie die Kompatibilität zwischen den Geräten herstellen und die Datenübertragung ermöglichen. Mit Plug-and-Play-Adaptern können verschiedene Geräte wie Monitore, Drucker, Tastaturen, Mäuse, Kameras und Speichergeräte miteinander verbunden werden. **

Wie funktionieren Plug-and-Play-Adapter und welche Geräte sind mit ihnen kompatibel?
Plug-and-Play-Adapter sind einfach zu installieren und erfordern keine zusätzlichen Treiber. Sie ermöglichen die Verbindung verschiedener Geräte wie Monitore, Tastaturen, Mäuse und Speichergeräte mit einem Computer. Die meisten modernen Geräte sind mit Plug-and-Play-Adaptern kompatibel. **
Ist dieser Exploit eine schädliche Datei?
Ohne weitere Informationen kann ich nicht beurteilen, ob der Exploit eine schädliche Datei ist. Ein Exploit ist eine Methode, um eine Sicherheitslücke auszunutzen, und kann sowohl für gute als auch für böswillige Zwecke verwendet werden. Es hängt von der Absicht und dem Kontext ab, ob der Exploit schädlich ist oder nicht. **
Top-Angebote
Produkte zum Begriff Gebeshuber-Klaus-Exploit:
-
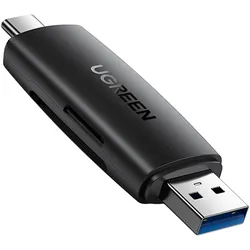
Ugreen SD-/Micro-SD-Kartenleser-Adapter (USB-A / USB-C) – SD-Kartenleser mit USB-C und USB-A Anschluss, Micro-SDUgreen SD-/Micro-SD-Kartenleser-Adapter (USB-A / USB-C) CM304 Maximiere deine Konnektivität und Übertragungsgeschwindigkeit mit dem Ugreen SD-/Micro-SD-Kartenleser-Adapter. Dieser kompakte SD- und Micro-SD-Kartenleser ist ideal für alle, die flexible und schnelle Datenübertragungen benötigen. Mit USB-A und USB-C Anschlüssen ausgestattet, passt er perfekt zu deinem modernen Lifestyle. Highlights Vielseitige Anschlüsse Mit USB-A und USB-C Anschlüssen kannst du den Kartenleser an verschiedene Geräte wie Computer, Laptops und sogar Smartphones anschließen. Hohe Datenübertragungsgeschwindigkeit Erlebe blitzschnelle Datenübertragungen von bis zu 5 Gbit/s, perfekt für große Dateien und schnelle Arbeitsabläufe. Kompatibilität Unterstützt Windows, Mac OS und Linux, was ihn zum idealen Begleiter für alle deine Geräte macht. Gleichzeitiges Lesen Dank der Möglichkeit, zwei Speicherkarten gleichzeitig zu lesen und zu beschreiben, sparst du Zeit und erhöhst deine Effizienz. Hohe Speicherkapazität Der Kartenleser unterstützt Speicherkarten mit bis zu 1 TB Kapazität, ideal für umfangreiche Datenmengen. Optimiere deine Datenübertragung mit dem vielseitigen Ugreen SD-/Micro-SD-Kartenleser-Adapter CM304!14,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Radovich:Marine Exploration and Exploit, Fachbücher von Violeta S RadovichDas Fachbuch 'Radovich: Marine Exploration and Exploit' bietet eine tiefgehende Analyse der umweltrechtlichen Regulierung im Bereich der maritimen Exploration und Ausbeutung von Kohlenwasserstoffen. Es untersucht die internationalen, regionalen und nationalen Rahmenbedingungen, wobei ein besonderer Fokus auf die Integration verschiedener Rechtsgebiete wie Seerecht, Umweltrecht und Menschenrechte gelegt wird. Die Autorin Violeta S. Radovich nutzt den Ansatz der normativen Integration, um die Wechselwirkungen zwischen den unterschiedlichen Rechtsordnungen kritisch zu beleuchten. Anhand historischer Entwicklungen und bedeutender Ereignisse, wie den Ölkatastrophen der Deepwater Horizon und Montara, werden die Lehren aus vergangenen Unfällen herausgearbeitet und Empfehlungen für zukünftige politische Massnahmen formuliert. Das Buch bietet einen umfassenden Überblick über die evolutionären Veränderungen im internationalen Recht und beleuchtet auch Konventionsentwürfe, die bislang nicht in Kraft getreten sind. Es richtet sich an Fachleute und Wissenschaftler, die sich mit der Regulierung und Governance der maritimen Umwelt auseinandersetzen. Die kritische Analyse der offiziellen Berichte zu maritimen Unfällen liefert wertvolle Einsichten in die bestehenden normativen und institutionellen Rahmenbedingungen und zeigt Wege auf, wie diese verbessert werden können.42,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebeshuber, Klaus: Exploit!Exploit! , Code härten, Bugs analysieren, Hacking verstehen. Das Handbuch für sichere Softwareentwicklung , Querlenker > Sportfederung , Erscheinungsjahr: 201908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Gebeshuber, Klaus~Teiniker, Egon~Zugaj, Wilhelm, Seitenzahl/Blattzahl: 519, Themenüberschrift: COMPUTERS / General, Keyword: Fuzzing; Encapsulation; Data Validation; Architectural Risk Analysis; ASLR SEHOP; OWASP; IT-Security; Underrun; Hand-Buch lernen Grundlagen Kurse Tipps Workshops Tutorials Wissen Anleitung Training Einführung Ausbildung Beruf; Assembler; Java C Programmierung; Kryptologie, Fachschema: Informatik~Programmiersprachen~EDV / Theorie / Allgemeines, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen, Warengruppe: HC/Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 246, Breite: 180, Höhe: 35, Gewicht: 1078, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 222143644,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ja, Hacks von Exploit Play sind legal.
Ja, Hacks von Exploit Play sind legal. Exploit Play ist eine Plattform, die Tools und Hacks für Spiele anbietet, die von den Entwicklern genehmigt wurden. Solange die Nutzung dieser Hacks innerhalb der vom Spielentwickler festgelegten Richtlinien erfolgt, ist es legal, sie zu verwenden. Es ist jedoch wichtig, die Nutzungsbedingungen der Spiele zu beachten, um sicherzustellen, dass keine Regeln verletzt werden. **
-
In welcher Folge schläft Hayley and Klaus?
In welcher Folge schläft Hayley and Klaus? In der sechsten Folge der vierten Staffel von "The Originals" schlafen Hayley und Klaus miteinander. Dies geschieht, nachdem sie eine emotionale Unterhaltung über ihre Vergangenheit und ihre gemeinsame Tochter Hope hatten. Die Nähe zwischen den beiden Charakteren wird in dieser Szene besonders deutlich, da sie sich gegenseitig Trost spenden und sich ihrer starken Verbindung bewusst werden. Diese intime Szene markiert einen Wendepunkt in ihrer Beziehung und hat Auswirkungen auf die Handlung der Serie. Fans der Show erinnern sich oft an diese bewegende Szene zwischen Hayley und Klaus. **
-
Gibt es einen Plug-and-Play WLAN USB Stick für Linux?
Ja, es gibt verschiedene WLAN USB Sticks, die Plug-and-Play unter Linux funktionieren. Ein Beispiel dafür ist der "Panda Wireless PAU05", der von vielen Linux-Distributionen unterstützt wird. Es ist wichtig, vor dem Kauf sicherzustellen, dass der WLAN USB Stick mit dem verwendeten Linux-Betriebssystem kompatibel ist. **
-
Was ist der Unterschied zwischen einem Webkit-Exploit und einem Kernel-Exploit auf der PS4?
Ein Webkit-Exploit ist ein Sicherheitslücke im Webbrowser der PS4, die es einem Angreifer ermöglicht, Code auszuführen und möglicherweise die Konsole zu hacken. Ein Kernel-Exploit hingegen ist eine Sicherheitslücke im Betriebssystemkern der PS4, die es einem Angreifer ermöglicht, tiefgreifende Änderungen am System vorzunehmen und beispielsweise nicht autorisierte Software auszuführen. Der Kernel-Exploit ist in der Regel schwerwiegender und potenziell gefährlicher, da er einen tieferen Zugriff auf das System ermöglicht. **
Ähnliche Suchbegriffe für Gebeshuber-Klaus-Exploit
-
Hacking & Security, Gebundene Ausgabe von Michael Kofler,André Zingsheim,Klaus Gebeshuber,Stefan Kania,Markus Widl, RheinwerkHacking & Security, Gebundene Ausgabe Von Michael Kofler,andré Zingsheim,klaus Gebeshuber,stefan Kania,markus Widl, Rheinwerk, Seitenanzahl: 113430,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking & Security, Gebundene Ausgabe von Klaus Gebeshuber,Michael Kofler,Matthias Wübbeling,Paul Zenker,André Zingsheim, Rheinwerk Verlag,Hacking & Security, Gebundene Ausgabe Von Klaus Gebeshuber,michael Kofler,matthias Wübbeling,paul Zenker,andré Zingsheim, Rheinwerk Verlag, 978-3-367-10934-0, Seitenanzahl: 127149,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Un exploit ordinaire - Le Ranch, Audio, 9782487083806Un Exploit Ordinaire Von Le Ranch, Banijay Kids & Family Audio And Publishing, 978-2-487-08380-6, Sprecher: Marie Nonnenmacher,adrien Solis,emmylou Homs,dimitri Rougeul,fanny Bloc, Sprache: Französisch1,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Plug and Play?
Plug and Play ist ein Konzept, bei dem Hardwaregeräte einfach an einen Computer angeschlossen werden können, ohne dass zusätzliche Treiber oder Konfigurationen erforderlich sind. Dies wird durch standardisierte Schnittstellen wie USB ermöglicht, die es dem Computer ermöglichen, das angeschlossene Gerät automatisch zu erkennen und die erforderlichen Treiber zu installieren. Auf diese Weise können Benutzer neue Geräte schnell und einfach anschließen, ohne sich um technische Details kümmern zu müssen. Plug and Play erleichtert die Verwendung von Peripheriegeräten und sorgt für eine nahtlose Integration in das Computersystem. **
-
Wie funktionieren Plug-and-Play-Adapter und welche Geräte können damit verbunden werden?
Plug-and-Play-Adapter sind Geräte, die es ermöglichen, verschiedene elektronische Geräte miteinander zu verbinden, ohne dass zusätzliche Treiber oder Konfigurationen erforderlich sind. Sie funktionieren, indem sie die Kompatibilität zwischen den Geräten herstellen und die Datenübertragung ermöglichen. Mit Plug-and-Play-Adaptern können verschiedene Geräte wie Monitore, Drucker, Tastaturen, Mäuse, Kameras und Speichergeräte miteinander verbunden werden. **
-
Wie funktionieren Plug-and-Play-Adapter und welche Geräte sind mit ihnen kompatibel?
Plug-and-Play-Adapter sind einfach zu installieren und erfordern keine zusätzlichen Treiber. Sie ermöglichen die Verbindung verschiedener Geräte wie Monitore, Tastaturen, Mäuse und Speichergeräte mit einem Computer. Die meisten modernen Geräte sind mit Plug-and-Play-Adaptern kompatibel. **
-
Ist dieser Exploit eine schädliche Datei?
Ohne weitere Informationen kann ich nicht beurteilen, ob der Exploit eine schädliche Datei ist. Ein Exploit ist eine Methode, um eine Sicherheitslücke auszunutzen, und kann sowohl für gute als auch für böswillige Zwecke verwendet werden. Es hängt von der Absicht und dem Kontext ab, ob der Exploit schädlich ist oder nicht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.